
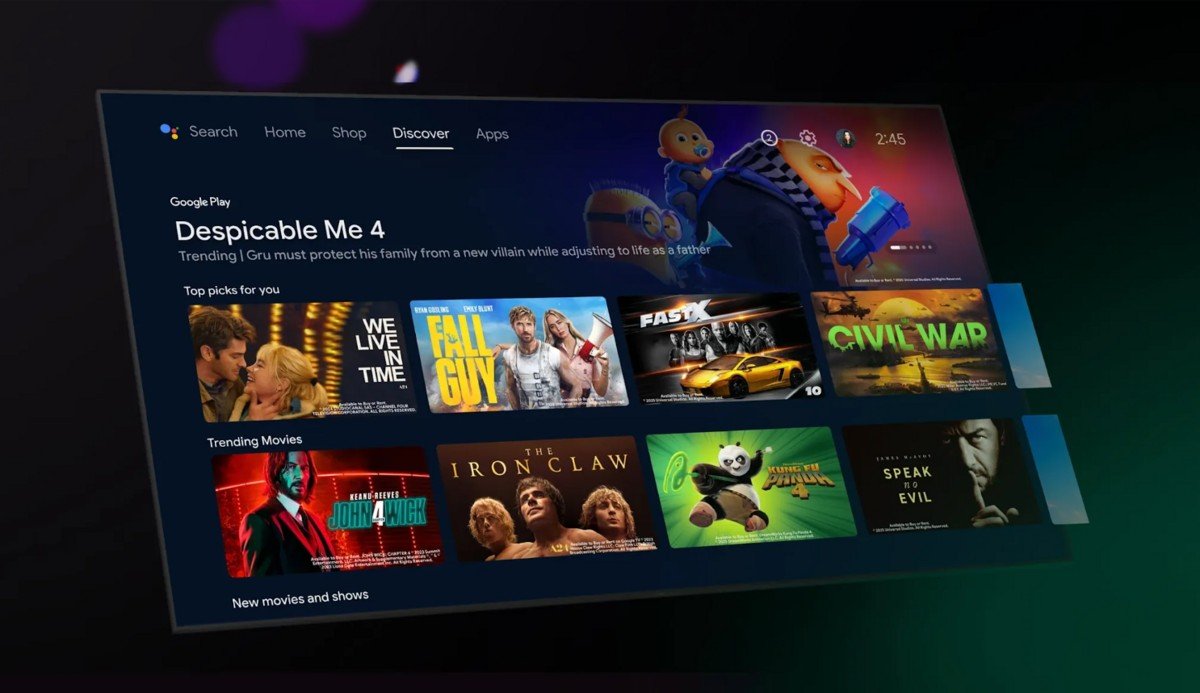
Uma operação conjunta do Google e várias empresas de tecnologia desarticulou uma rede criminosa que controlava mais de 1,3 milhão de aparelhos, incluindo TV boxes, sem o consentimento dos usuários. Esses dispositivos haviam sido enviados de fábrica com um malware chamado XCPE instalado, o que facilitou o controle remoto por hackers.
De acordo com a Trend Micro, uma empresa especializada em cibersegurança, o Brasil foi o segundo país mais impactado, perdendo apenas para a Malásia. A operação identificou aparelhos infectados em 170 países, incluindo Iraque, México e Taiwan.
A fabricante Videostrong, situada em Shenzhen, na China, é apontada como responsável pela inclusão do software malicioso nos dispositivos. O malware não exigia que o usuário realizasse qualquer ação, pois já vinha pré-instalado quando o aparelho era comercializado.
O esquema permitia que os criminosos lucassem vendendo acesso aos dispositivos infectados, que eram utilizados para simular visualizações de anúncios e gerar receita por meio de publicidade. Os aparelhos afetados não se limitaram a TV boxes, mas também incluíram dispositivos de telemedicina, máquinas de karaokê e sistemas de sinalização digital.
 Publicidade
 Publicidade
Após desmantelar a rede, o Google cancelou a certificação de produções da Videostrong e alterou seu processo de revisão para garantir maior segurança aos consumidores. A operadora informou que técnicas sofisticadas foram utilizadas pela Videostrong para esconder o malware e evitar que as verificações de segurança do Google o identificassem.
A Anatel (Agência Nacional de Telecomunicações) ressaltou a importância de combater a venda de produtos não homologados, cita o impacto que isso pode ter na infraestrutura cibernética do país, e alertou sobre os riscos associados aos equipamentos não verificados.